Mitarbeiter von netzwerkfähig arbeitet mit Notebook im Besprechungsraum

netzwerkfähig H & F GmbH

IT-Sicherheitskonzept und Beratung in Köln für kleine und mittelständische Unternehmen

Wir bieten IT-Sicherheitsberatung, Awareness-Schulungen für Anwender und Geschäftsführung sowie Audit- und Zertifizierungsbegleitung für kleine und mittelständische Unternehmen in Köln, Langenfeld und Umgebung. Dazu gehören unabhängige Prüfungen mit Bericht und priorisierter Maßnahmenliste sowie technische Zuarbeit beim Datenschutz gemäß DSGVO. Wir ordnen ein, priorisieren und übernehmen die Umsetzung mit Werkzeugen wie Firewalls oder Backups.

Awareness-Schulungen | Audit-Begleitung | Unabhängige Prüfung | Datenschutz

Mitarbeiter von netzwerkfähig am Arbeitsplatz mit zwei Monitoren im Kundenbüro

Maßnahmenliste liegt vor – was nun?

Wir helfen euch, die Liste zu sortieren, die wichtigsten Punkte zuerst umzusetzen und die nötigen Belege für eure Prüfer oder Versicherungen zu erstellen.

IT-Sicherheit Köln: Beratung und Begleitung von der Maßnahmenliste zur Umsetzung

Wir bieten euch Beratung, Schulungen, Audit-Begleitung und unabhängige Prüfungen für eure IT-Security.

Ein mögliches Szenario: Die Beratung durch die IHK oder einen Auditor ist abgeschlossen und eine lange Liste mit technischen Anforderungen liegt auf dem Tisch. Viele Betriebe wissen an dieser Stelle nicht, wo sie anfangen sollen. So verstehen wir IT-Sicherheit Köln und Langenfeld: Wir unterstützen kleine und mittelständische Unternehmen mit 1 bis 100 Arbeitsplätzen dabei, diese Listen zu bewältigen. Wir ordnen die einzelnen Punkte ein, priorisieren sie nach dem tatsächlichen Risiko und dem nötigen Aufwand, setzen die Maßnahmen konkret um und liefern euch die erforderlichen Nachweise für die Dokumentation.

Unser Fokus liegt auf der Begleitung eurer Organisation. Wir führen Awareness-Schulungen für Anwender mit simulierten Phishing-Tests durch und schulen die Geschäftsführung zu Haftungsrisiken und Notfallplänen. Wir bieten Unterstützung bei Audits und Zertifizierungen wie ISO 27001, TISAX oder DIN SPEC 27076 / CyberRisikoCheck sowie eine unabhängige Überprüfung eurer IT-Sicherheit mit einem priorisierten Bericht. Zudem leisten wir technische Zuarbeit beim Datenschutz und der Datenschutz-Folgenabschätzung. Als ersten Anhaltspunkt zur Selbsteinschätzung könnt ihr unseren Online-IT-Check nutzen. Technik wie Firewalls oder Backups setzen wir dabei als Werkzeuge ein.

Ein aktuelles Thema ist die Einführung einer KI-Strategie. Wir helfen euch dabei, die Datenbasis zu ordnen, Zugriffsrechte zu klären und die sichere Nutzung von KI-Werkzeugen festzulegen, damit eure Unternehmensdaten geschützt bleiben. Mehr dazu erfahrt ihr in unserer KI-Beratung in Köln oder in unserem Artikel zum Thema Eigener KI-Server oder Cloud.

WeiterlesenWeniger anzeigen

Der Ablauf ist strukturiert: Zuerst erstellen wir eine Bestandsaufnahme eurer Umgebung. Danach ordnen wir die Anforderungen ein und legen gemeinsam Prioritäten fest. Wir übernehmen die technische Umsetzung und erstellen die Nachweise, die ihr für Auditoren oder Versicherungen benötigt.

Dabei gibt es klare Grenzen: Wir zertifizieren nicht selbst und geben keine Rechtsberatung. Für rechtliche Fragen bleiben euer Datenschutzbeauftragter oder eine Kanzlei zuständig. Wenn die IHK oder ein Auditor die Beratung übernimmt, bleiben sie die Berater – wir sind eure Umsetzer.

So entsteht euer IT-Sicherheitskonzept

Ein IT-Sicherheitskonzept ist ein schriftlicher Plan, der festlegt, wie ihr eure geschäftskritischen Daten und Systeme vor Angriffen schützt. Für kleine und mittelständische Unternehmen mit 1 bis 100 Arbeitsplätzen bedeutet das vor allem, die wichtigsten Risiken zu kennen und gezielt dagegen vorzusorgen.

Auditoren, Versicherer und Auftraggeber verlangen ein IT-Sicherheitskonzept oft als Nachweis für eine verantwortungsvolle Unternehmensführung. Ihr belegt damit, dass euch die Risiken bewusst sind und ihr konkrete Maßnahmen geplant und umgesetzt habt, um den Betrieb aufrechtzuerhalten.

  1. Bestandsaufnahme und Sicherheitscheck: Wir prüfen eure aktuelle Technik und Zugänge. Als ersten Anhaltspunkt zur Selbsteinschätzung dient euch unser Online-IT-Check.
  2. Risiken einordnen und priorisieren: Wir analysieren, welche Schwachstellen für euren Betrieb am gefährlichsten sind, damit ihr eure Ressourcen dort einsetzt, wo der Nutzen am größten ist.
  3. Maßnahmenliste erstellen: Wir definieren konkrete Schritte, legen die Reihenfolge fest und bestimmen, wer für die Umsetzung verantwortlich ist, um den Überblick zu behalten.
  4. Technische und organisatorische Umsetzung: Wir konfigurieren die Werkzeuge, passen Zugriffsrechte an und führen Prozesse ein, die eure Cybersicherheit im Alltag spürbar erhöhen.
  5. Schulung der Mitarbeitenden: Wir sensibilisieren euer Team für Gefahren wie Phishing, da die Anwender die wichtigste Schutzschicht in jedem IT-Sicherheitskonzept bilden.
  6. Nachweise und Dokumentation: Wir erstellen die nötigen Belege und prüfen das System regelmäßig, was auch im Rahmen einer laufenden Betreuung geschieht.

Als gängigen Rahmen für kleine und mittlere Unternehmen nutzen wir oft die DIN SPEC 27076 / CyberRisikoCheck. Bei höheren Anforderungen durch Auftraggeber oder die Automobilindustrie kommen ISO 27001 oder TISAX zum Einsatz. Wir zertifizieren nicht selbst, sondern liefern die technische Umsetzung und die erforderlichen Nachweise.

Ein IT-Sicherheitskonzept ist ein lebendes Dokument. Wir pflegen es gemeinsam mit euch und passen es an, wenn ihr neue Geräte einführt, neue Mitarbeitende einstellt oder sich die Anforderungen eurer Kunden ändern.

Awareness-Schulungen für Anwender

Eure Mitarbeitenden als aktive Schutzschicht gegen Angriffe

Wir sensibilisieren euer Team für die Gefahren von Phishing und Social Engineering durch kurze, praxisnahe Einheiten. Durch simulierte Angriffe lernen eure Leute im geschützten Rahmen, wie sie verdächtige E-Mails erkennen und richtig reagieren, um die Cybersicherheit in eurem Betrieb zu stärken.

Mehr lesenWeniger anzeigen

Ein falscher Klick auf einen Anhang kann den Betrieb stilllegen. Wir senden in regelmäßigen Abständen Test-Mails an eure Belegschaft. Wer klickt, erhält sofort einen Hinweis auf den Fehler, ohne dass die Person bloßgestellt wird.

Wir übernehmen die Planung der Intervalle und die anonyme Auswertung der Ergebnisse. So seht ihr, wo noch Schulungsbedarf besteht, und wir begleiten euch bei der kontinuierlichen Verbesserung. Mehr dazu in unserem Ratgeber zur IT-Sicherheit für kleine und mittlere Unternehmen.

Was ist eine Phishing-Simulation?

Wir versenden täuschend echte, aber harmlose Test-Mails. Ziel ist es, das Erkennen von Betrugsversuchen im Alltag zu trainieren, bevor echte Angreifer eure Daten stehlen.

Management-Schulungen & Notfallplan

Haftungsrisiken verstehen und Reaktionen im Ernstfall üben

Wir ordnen für die Geschäftsführung die persönlichen Pflichten und Risiken bei Sicherheitsvorfällen verständlich ein. In gemeinsamen Übungen klärt ihr, wer im Notfall welche Entscheidungen trifft und wie die Kommunikation abläuft, damit ihr im Ernstfall handlungsfähig bleibt.

Mehr lesenWeniger anzeigen

Wenn Systeme verschlüsselt sind, zählt jede Minute. Wir führen mit euch ein Planspiel durch: Wer ruft wen an, welche Systeme haben Priorität und wo liegen die Zugangsdaten für die Wiederherstellung? Wir dokumentieren den Ablauf und optimieren den Plan gemeinsam mit euch.

Wir geben euch zudem Hinweise zu Grundlagen von NIS2 und der DSGVO, bieten jedoch keine Rechtsberatung an. So wisst ihr, welche technischen Maßnahmen nötig sind, um Sofortmaßnahmen bei Ransomware effektiv zu nutzen.

Was bringt eine Notfall-Übung?

Ein Planspiel simuliert einen Angriff. Ihr merkt so vorab, wo Informationen fehlen oder Kommunikationswege haken, damit ihr im echten Ernstfall ruhig und strukturiert handelt.

Audit- und Zertifizierungsbegleitung

Technische Unterstützung bei ISO 27001, TISAX und DIN SPEC

Wir begleiten euch bei den Anforderungen von Versicherern, Auftraggebern oder Zertifizierern durch eine saubere Dokumentation. Unser Team bringt Erfahrung mit ISO 27001 und TISAX ein, um die technischen Nachweise zu erbringen und die Umsetzung zu steuern.

Mehr lesenWeniger anzeigen

Zertifizierungen sind oft komplex. Wir erstellen die notwendige Bestandsaufnahme, setzen die geforderten technischen Maßnahmen um und liefern die Dokumentation für die Prüfer. Wir stehen euch als Ansprechpartner für die Auditoren und Berater zur Seite.

Wir zertifizieren nicht selbst, nehmen euch aber die technische Zuarbeit ab, damit ihr euch auf euer Kerngeschäft konzentrieren könnt. Die laufende Pflege der Nachweise kann Teil unserer Managed Services sein.

Was ist TISAX?

Ein Standard für Informationssicherheit, der besonders in der Automobilindustrie gefordert wird, um den Austausch sensibler Daten zwischen Partnern abzusichern.

Unabhängige Sicherheitsprüfung

Eine zweite Meinung ohne Verkaufsdruck für eure IT-Security

Wir prüfen eure bestehende IT-Infrastruktur neutral und erstellen einen Bericht mit einer priorisierten Maßnahmenliste. Dabei agieren wir unabhängig von eurem bisherigen Dienstleister oder eurer internen IT-Abteilung, um eine objektive Einschätzung zu liefern.

Mehr lesenWeniger anzeigen

Wir untersuchen eure Zugänge, Berechtigungen, Server, das Netzwerk, Microsoft 365, die Backups und den aktuellen Patch-Stand. Das Ergebnis ist ein detaillierter Bericht mit einer Liste von Maßnahmen, die wir nach Risiko und Aufwand sortieren.

Die Umsetzung der Punkte erfolgt wahlweise durch euch, euren bisherigen Dienstleister oder durch uns. Als ersten Anhaltspunkt zur Selbsteinschätzung könnt ihr unseren Online-IT-Check nutzen. So wisst ihr genau, wo ihr steht.

Warum eine unabhängige Prüfung?

Ein externer Blick findet Fehler, die im Alltag übersehen werden. Die Bewertung des Ist-Zustands hängt nicht davon ab, ob ihr uns danach für die Umsetzung beauftragt.

Technischer Datenschutz & DSGVO

Technische und organisatorische Maßnahmen für den Betrieb

Wir setzen die technischen Vorgaben des Datenschutzes wie Zugriffsrechte und Löschkonzepte in eurer IT-Umgebung um. Dabei arbeiten wir eng mit eurem Datenschutzbeauftragten oder eurer Kanzlei zusammen, um die Theorie in die Praxis zu übersetzen.

Mehr lesenWeniger anzeigen

Der Datenschutz benötigt eine technische Basis. Wir definieren, wer auf welche Daten zugreifen darf und wie diese sicher gelöscht werden. Wir erstellen die technischen Beschreibungen für die Datenschutz-Folgenabschätzung (DSFA), liefern aber keine Rechtsberatung.

Wir unterstützen euch dabei, die Vorgaben umzusetzen, beispielsweise indem wir euch zeigen, wie ihr Microsoft 365 sicher einrichten könnt, um Datenverluste und unbefugte Zugriffe zu vermeiden.

Was sind TOM?

Technische und organisatorische Maßnahmen sind konkrete Schritte (z. B. Verschlüsselung oder Passwortrichtlinien), die sicherstellen, dass personenbezogene Daten geschützt sind.

Umsetzung von Maßnahmenlisten

Strukturierte Abarbeitung von Empfehlungen und Audits

Wir helfen euch, lange Listen von Empfehlungen in konkrete technische Schritte zu übersetzen und diese effizient umzusetzen. Wir ordnen die Aufgaben nach Risiko und Aufwand, damit die wichtigsten Lücken zuerst geschlossen werden und ihr schnell Sicherheit gewinnt.

Mehr lesenWeniger anzeigen

Ein mögliches Szenario: Eine Beratung durch die IHK oder einen Auditor ist abgeschlossen und ihr habt eine umfangreiche Liste an Forderungen auf dem Tisch. Wir übernehmen die Priorisierung und die technische Realisierung der Punkte für euch.

Dabei nutzen wir Werkzeuge wie Firewalls, Endpoint-Schutz, Microsoft 365, Backups oder Passwortmanager als Mittel zum Zweck, um die Sicherheitsziele zu erreichen. Details zur Umsetzung findet ihr bei unseren Netzwerk-Lösungen in Köln. Die umgesetzten Maßnahmen und die entsprechenden Nachweise fließen in euer Sicherheitskonzept ein und halten dieses aktuell.

Wie priorisiert man Maßnahmen?

Wir bewerten jedes Risiko: Wie wahrscheinlich ist ein Angriff und wie hoch wäre der Schaden? Maßnahmen mit hoher Wirkung und geringem Aufwand werden zuerst erledigt.

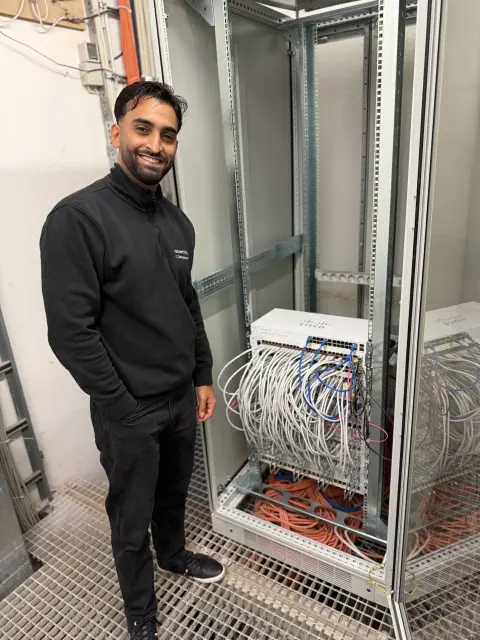
Mitarbeiter von netzwerkfähig vor einem Netzwerkschrank mit Switches und Patchkabeln

Was bedeutet EDR genau?

EDR steht für Endpoint Detection and Response. Im Gegensatz zu herkömmlichen Virenscannern erkennt EDR verdächtige Verhaltensmuster auf dem Endgerät und ermöglicht eine schnelle Reaktion, um einen Angriff zu stoppen, bevor er sich im Netzwerk ausbreitet.

Technische Umsetzung: Firewall, Endpoint-Schutz und Microsoft 365

Technik ist das Werkzeug, mit dem wir die Maßnahmen aus Beratung, Audit und Prüfung für euch umsetzen.

Um unbefugte Zugriffe auf eure Daten zu verhindern, setzen wir auf eine klare Trennung eurer Netzwerke. Mit Sophos-Firewalls isolieren wir Büro-, Gäste- und Produktionsnetze voneinander und richten sichere VPN-Verbindungen für das Homeoffice ein. Ergänzend schützen wir alle PCs, Notebooks und Server mit Endpoint-Schutz und EDR (Erkennung und Reaktion auf Angriffe am Endgerät) von Sophos oder G DATA. Da die Meldungen direkt bei uns eingehen, können wir auf Bedrohungen reagieren, bevor sie euren Betrieb stören. Mehr dazu findet ihr bei unseren Netzwerk-Lösungen in Köln.

Ein Großteil der Angriffe erfolgt über E-Mails oder gestohlene Zugangsdaten. Wir sichern eure Microsoft 365 Umgebung in Köln durch MFA (Anmeldung mit einem zweiten Faktor) und Conditional Access, wodurch Anmeldungen nur unter definierten Bedingungen erlaubt sind. Phishing-Filter und die rechtssichere Archivierung mit MailStore schützen eure Kommunikation. Zudem begrenzen wir Zugriffsrechte nach dem Least-Privilege-Prinzip – jeder erhält nur die Rechte, die er für seine Arbeit benötigt – und führen Passwortmanager für das Team ein. Auch die Backup-Sicherung eurer Cloud-Daten ist hier integriert.

Die Technik entfaltet ihre Wirkung erst, wenn sie laufend gepflegt wird. Wir passen Regeln und Zugriffsrechte kontinuierlich an neue Bedrohungslagen an, damit euer Schutzniveau stabil bleibt. In unserer laufenden Betreuung habt ihr feste Ansprechpartner ohne Ticket-Zwang, die eure Umgebung kennen. Ein wichtiger Nebeneffekt: Die für Audits oder Versicherer benötigten technischen Nachweise fallen durch diese strukturierte Arbeitsweise automatisch an. Diese kontinuierliche Begleitung ist Teil unserer Managed Services.

WeiterlesenWeniger anzeigen

Ein klassischer Virenscanner allein reicht heute nicht mehr aus, da moderne Angriffe oft legitime Systemwerkzeuge nutzen oder über soziale Manipulation (Social Engineering) eindringen. Die Technik kann nur einen Teil der Abwehr übernehmen.

Viel effektiver sind klare Regeln für Zugriffe, strikte Rechtevergaben und eine sichere Anmeldung. Diese organisatorischen Maßnahmen reduzieren das Risiko deutlich stärker als die Installation eines weiteren Sicherheitsprodukts.
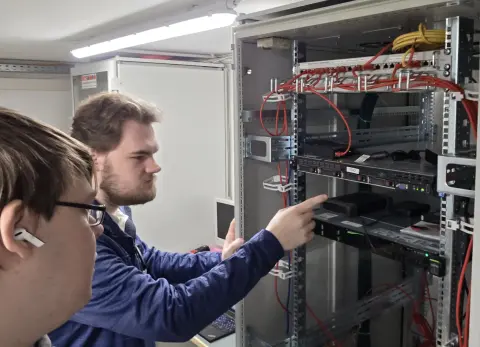
Zwei Mitarbeiter von netzwerkfähig prüfen Geräte im Serverrack

Reicht ein tägliches Backup aus?

Nur wenn die Wiederherstellung funktioniert. Ein Backup ohne regelmäßigen Test ist eine theoretische Sicherheit. Wir prüfen die Datenintegrität und die Zeit bis zur vollen Betriebsbereitschaft.

Backup, Updates und Notfallplan für eure IT

Wenn technische Schutzmaßnahmen versagen, sichern Backups, aktuelle Systeme und ein Plan euren Betrieb.

Das Backup ist eure letzte Verteidigungslinie. Wir setzen auf unveränderliche (immutable) Sicherungen mit Veeam, die von Angreifern nicht gelöscht oder verschlüsselt werden können. Wir sichern eure Server, Arbeitsplätze und die Daten in Microsoft 365. Damit ihr im Ernstfall schnell wieder arbeiten könnt, führen wir regelmäßig Tests zur Wiederherstellung durch. Mehr Details findet ihr bei unseren Backup-Lösungen in Köln.

Sicherheitslücken in Windows oder Anwendungen sind häufige Einfallstore für Angriffe. Mit Server-Eye übernehmen wir das Patch-Management und Monitoring als Teil der laufenden Betreuung. Wir spielen Updates zeitnah ein und überwachen eure Systeme kontinuierlich. Kritische Ereignisse werden automatisch gemeldet, sodass wir reagieren können, bevor ein Problem den Betrieb stört.

Ein Notfallplan verhindert im Krisenfall Chaos. Wir halten schriftlich fest, wer wen anruft, welche Systeme in welcher Reihenfolge zuerst gestartet werden und wo die notwendigen Zugangsdaten sicher hinterlegt sind. Nur wenn diese Abläufe vorher aufgeschrieben und geübt wurden, bleibt die Reaktion sachlich und effizient. Informationen zu ersten Schritten findet ihr auch bei den Sofortmaßnahmen bei Ransomware.

WeiterlesenWeniger anzeigen

Ein regelmäßiger Wiederherstellungstest zeigt uns die Realität: Wie lange dauert es tatsächlich, bis die Daten zurück sind? In welcher Reihenfolge müssen die Server hochfahren, damit die Anwendungen funktionieren? Oft fehlen in der Stresssituation wichtige Passwörter oder Dokumentationen.

Wir üben diese Szenarien mit euch, um diese Schwachstellen zu finden und zu beheben. So stellen wir sicher, dass die Wiederherstellung im Ernstfall ohne Zeitverlust und ohne böse Überraschungen funktioniert.

Mitarbeiter von netzwerkfähig am Desktop-Arbeitsplatz beim Kunden

Beratung für Betriebe in Köln und Langenfeld

Wir begleiten euch bei der Umsetzung eurer Sicherheitsvorgaben direkt vor Ort in Köln, Langenfeld und Umgebung.

Nächster Schritt

Habt ihr eine Maßnahmenliste von einem Auditor oder der IHK erhalten oder wollt ihr eine unabhängige Prüfung eurer IT-Sicherheit anfragen? Wir unterstützen euch in Köln und Langenfeld dabei, die Punkte nach Risiko und Aufwand zu ordnen und die Umsetzung zu übernehmen. Auch die Planung eurer Awareness-Schulungen oder eine Audit-Begleitung besprechen wir gemeinsam in einem kostenlosen Erstgespräch.

Für eine erste Selbsteinschätzung könnt ihr direkt unseren Online-IT-Check nutzen. Weitere Informationen findet ihr in unserem Ratgeber zur IT-Sicherheit für kleine und mittlere Unternehmen oder bei der KI-Strategie für euren Betrieb. Für die laufende Betreuung stehen wir euch ebenfalls zur Seite.

Häufige Fragen zur IT-Sicherheit für kleine und mittelständische Unternehmen

Wir hatten eine IHK-Beratung oder einen Sicherheitscheck, jetzt liegt eine lange Maßnahmenliste vor – was nun?

Ein mögliches Szenario ist, dass ihr nach einer Beratung, zum Beispiel durch die IHK, eine lange Liste mit technischen Anforderungen habt. Wir helfen euch dabei, diese Punkte zu ordnen und nach Risiko sowie Aufwand zu priorisieren. Wir übernehmen die technische Umsetzung der Maßnahmen und liefern euch die notwendigen Nachweise für eure Dokumentation.

Was gehört in ein IT-Sicherheitskonzept für kleine und mittelständische Unternehmen?

Ein IT-Sicherheitskonzept beginnt mit einer Bestandsaufnahme eurer Geräte, Daten und Zugänge sowie einer Risikobewertung. Ihr legt fest, wer verantwortlich ist und welche technischen Maßnahmen wie Firewall, Endpoint-Schutz, Backup und MFA (Anmeldung mit zweitem Faktor) nötig sind. Wichtig sind organisatorische Regeln für Zugriffsrechte, Passwörter sowie ein Prozess für das Onboarding und Offboarding von Mitarbeitenden. Ein Notfallplan und regelmäßige Schulungen ergänzen das IT-Sicherheitskonzept. Wir helfen euch dabei, die Maßnahmen zu priorisieren, die Umsetzung zu begleiten und die erforderlichen Nachweise für eine regelmäßige Überprüfung zu erstellen.

Womit fangen wir an, wenn bisher wenig gemacht wurde?

Zuerst führen wir eine Bestandsaufnahme durch, um Geräte, Server und Zugänge zu prüfen. Wir ordnen die Ergebnisse ein und sortieren die Maßnahmen nach dem Risiko. Als ersten Anhaltspunkt könnt ihr unseren Online-IT-Check nutzen. Dort erhaltet ihr sofort ein Ergebnis zur Selbsteinschätzung, ohne dass wir bereits Kontakt aufnehmen müssen.

Wie läuft eine Phishing-Schulung mit simulierten Tests ab?

Wir unterstützen euch dabei, die Aufmerksamkeit eurer Mitarbeitenden zu stärken. In Abständen senden wir simulierte Phishing-Mails; wer klickt, erhält sofort einen kurzen, erklärenden Hinweis. Die Auswertung erfolgt anonym, damit keine Einzelpersonen bloßgestellt werden. Durch regelmäßige Wiederholungen und kurze Schulungen sinkt das Risiko für das gesamte Unternehmen.

Bietet ihr Schulungen für die Geschäftsführung an?

Ja, wir erklären euch die Pflichten und Haftungsrisiken verständlich und zeigen typische Angriffe auf. Ein wichtiger Teil ist die Notfall-Übung als Planspiel, bei dem wir gemeinsam durchgehen, wer wen anruft und wie entschieden wird. Wir geben euch zudem Hinweise zu NIS2 und DSGVO, bieten jedoch keine Rechtsberatung an.

Prüft ihr unsere IT-Sicherheit unabhängig, auch wenn ein anderer Dienstleister die IT betreut?

Wir führen einen Sicherheitscheck durch und erstellen einen Bericht mit einer priorisierten Maßnahmenliste. Das bedeutet, wir liefern eine zweite Meinung, die unabhängig von eurem bisherigen Dienstleister oder eurer internen IT ist. Die anschließende Umsetzung der Punkte könnt ihr wahlweise durch uns, euren bestehenden Partner oder intern lösen.

Unterstützt ihr bei ISO 27001, TISAX oder anderen Zertifizierungen?

Wir unterstützen euch von der technischen Seite bei IT-Audits und Zertifizierungen sowie bei Anforderungen von Versicherern. Wir übernehmen die Bestandsaufnahme, setzen Maßnahmen um und liefern die notwendigen Nachweise. Wir sind zudem Ansprechpartner für Auditoren. Bitte beachtet, dass wir nicht selbst zertifizieren und keine Rechtsberatung anbieten.

Welche Anforderungen stellen Cyberversicherungen und Auftraggeber?

Versicherer und große Kunden verlangen oft Nachweise über MFA, einen aktuellen Patch-Stand, Endpoint-Schutz und Mitarbeiterschulungen. Wir begleiten euch bei diesem Prozess, helfen beim Ausfüllen der Fragebögen und setzen die technischen Anforderungen in eurer IT um. Bitte beachtet, dass wir keine Zusage über den tatsächlichen Versicherungsschutz geben können.

Helft ihr bei einer Datenschutz-Folgenabschätzung?

Wir liefern für die DSFA die technische Seite: Wir beschreiben die Verarbeitung, die Schutzmaßnahmen und die Risiken aus IT-Sicht. Dies geschieht in enger Zusammenarbeit mit eurem Datenschutzbeauftragten oder eurer Kanzlei. Wir unterstützen euch bei der technischen Dokumentation, bieten jedoch keine Rechtsberatung an.

Betrifft uns NIS2?

Die NIS2-Richtlinie weitet die Sicherheitsanforderungen aus. Auch kleine und mittlere Unternehmen können als Zulieferer für kritische Sektoren betroffen sein. Wir weisen euch auf die technischen Maßnahmen hin und helfen bei der Umsetzung. Da wir keine Rechtsberatung anbieten, solltet ihr die genaue rechtliche Prüfung durch entsprechende Fachleute durchführen lassen.

Wie sichern wir den Einsatz von KI-Werkzeugen ab?

Wir helfen euch, die Datenbasis zu ordnen und Zugriffsrechte zu klären, damit nur die richtigen Daten in KI-Werkzeuge fließen. Wir beraten euch bei der Entscheidung zwischen einem eigenen KI-Server oder einer Cloud-Lösung. Unterstützung bei der Entwicklung einer sicheren Strategie findet ihr in unserer KI-Beratung in Köln.

Was gehört zur IT-Sicherheit für kleine und mittelständische Unternehmen dazu?

Ein wirksamer Schutz besteht aus mehreren Schichten. Wir begleiten euch bei der Umsetzung einer Firewall, dem Endpoint-Schutz auf allen Geräten und der Absicherung von Cloud-Diensten. Ebenso wichtig sind regelmäßige Backups, ein aktueller Patch-Stand der Software, klare Zugriffsrechte und die Sensibilisierung eurer Mitarbeitenden für Gefahren wie Phishing.

Warum Passwortmanager und eingeschränkte Rechte statt Admin-Rechte für alle?

Wir helfen euch, das Risiko von Fehlern und Angriffen zu senken, indem wir das Prinzip des Least Privilege einführen: Jeder erhält nur die Rechte, die er für seine Arbeit wirklich braucht. Dauerhafte Admin-Rechte im Alltag vermeiden wir konsequent. Ein gemeinsamer Passwortmanager im Team sorgt zudem dafür, dass komplexe Passwörter sicher verwaltet werden.

Schützt ein Backup vor Ransomware?

Ein Backup ist die letzte Verteidigungslinie. Damit Ransomware die Sicherungen nicht ebenfalls verschlüsselt, setzen wir auf immutable Backups (unveränderliche Sicherungen) mit Veeam. Nur wenn die Wiederherstellung regelmäßig getestet wird, ist der Schutz wirksam. Details zu unseren Backup-Lösungen in Köln findet ihr auf der entsprechenden Seite.

Was tun bei Verdacht auf Ransomware oder einen Angriff?

In einem solchen Fall zählt jede Minute. Trennt betroffene Geräte sofort vom Netzwerk, aber fahrt sie nicht einfach herunter, da wichtige Spuren im Arbeitsspeicher verloren gehen könnten. Ruft uns umgehend an. Erste Schritte und eine Checkliste findet ihr in unserem Ratgeber zu den Sofortmaßnahmen bei Ransomware.

Was kostet IT-Sicherheit für unseren Betrieb?

Die Kosten richten sich nach eurer individuellen Umgebung und dem gewünschten Umfang. Wir erstellen ein konkretes Angebot, nachdem wir eine Bestandsaufnahme durchgeführt haben. Die laufende Überwachung und das Patch-Management sind Bestandteil unserer Managed Services, bei denen wir eure Systeme kontinuierlich betreuen.

Warum netzwerkfähig?

Persönlich • Erfahren • Regional

Zwei Mitarbeiter von netzwerkfähig lächeln im Büroflur in die Kamera

Eure feste Anlaufstelle

Ihr erreicht uns ohne Warteschleifen oder Ticket-Zwang. Ihr habt einen persönlichen Ansprechpartner, der eure IT-Umgebung kennt, euch berät und die Umsetzung direkt übernimmt.

Zwei Mitarbeiter im Flur des Büros von netzwerkfähig in Langenfeld

Langjährige Expertise

Seit über 20 Jahren begleiten wir kleine und mittlere Unternehmen mit 1 bis 100 Arbeitsplätzen. Unser 11-köpfiges Team betreut über 60 Kunden und mehr als 1.500 Endpoints.

Mitarbeiter von netzwerkfähig arbeitet lächelnd am Notebook

Nah bei euch im Rheinland

Mit Standorten in Köln und Langenfeld sind wir schnell in eurem Betrieb. Wir unterstützen euch vor Ort in Köln, Langenfeld und Umgebung oder nutzen effizient die Fernwartung.

Zwei Mitarbeiter von netzwerkfähig am Notebook in der Büroküche

Ehrlich und transparent

Wir priorisieren Maßnahmen nach einer Bestandsaufnahme und versprechen keine hundertprozentige Sicherheit. Wir nutzen Produkte von Microsoft, Sophos, Veeam, G DATA, MailStore und Server-Eye.

Habt ihr diese 4 wichtigen Punkte in den letzten 6 Monaten einmal überprüft? Falls nein, sprecht uns an, wir entwerfen mit euch einen Plan und setzen ihn auch um, wenn gewünscht.

  • Sicherheitsprüfung eurer Firewall und Server-Infrastruktur
  • Kontrolle alter Benutzerkonten und Zugriffsrechte
  • Prüfung von Zugriffsrechten auf eure Unternehmensdaten
  • Test einer vollständigen Datenwiederherstellung (Notfallprobe)
Jetzt anfragen

Jetzt Kontakt aufnehmen

Interesse geweckt? Ruft uns an oder schreibt uns über das Formular. Wir melden uns in der Regel noch am selben Werktag.

Telefon

0221 677 864 12

Büroanschrift

netzwerkfähig H & F GmbH
Karl-Benz-Straße 9
40764 Langenfeld

Datenschutzerklärung öffnen

Spamschutz aktiv – die Prüfung läuft automatisch im Hintergrund.